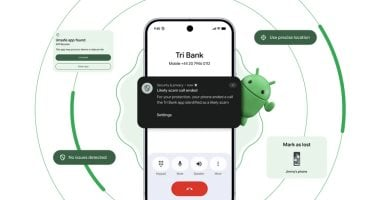
أعلنت جوجل خلال فعاليتها السنوية The Android Show: I/O Edition عن حزمة ثورية من الأدوات الأمنية المخصصة لنظام أندرويد تهدف بشكل أساسي إلى حماية المستخدمين من موجة المكالمات الاحتيالية البنكية. وتستند الميزة الجديدة إلى تعاون وثيق بين جوجل والمؤسسات المالية العالمية لتتبع تقنيات “Spoofing” التي يستخدمها المحتالون ليبدوا كأن اتصالاتهم صادرة عن بنوك رسمية، حيث يقوم النظام تلقائياً بإنهاء المكالمات المشبوهة وإرسال تنبيه فوري للمستخدم، مما يغلق الباب أمام محاولات سرقة البيانات المالية عبر الخداع الهاتفي.
رصد التهديدات الحية
وفي سياق تعزيز أمان التطبيقات، أعلنت جوجل عن توسيع ميزة “رصد التهديدات الحية” لتشمل قدرات تحليلية أكثر دقة عبر مراقبة الإشارات الديناميكية. وسيتيح التحديث القادم لنظام أندرويد 17 رصد أنماط سلوكية مريبة للتطبيقات، مثل محاولات إعادة توجيه رسائل SMS إلى أرقام خارجية، أو التلاعب بالأذونات للوصول إلى محتوى محظور على الشاشة، بما يضمن بيئة تشغيل نظيفة وخالية من البرمجيات التي تسيء استخدام صلاحيات النظام للتجسس على المستخدمين أو ابتزازهم.
حماية فولاذية ضد سرقة الأجهزة
ولم تقتصر التحديثات على البرمجيات فحسب، بل امتدت إلى الحماية المادية للهواتف؛ حيث قدمت جوجل خيارات مطورة لـ “قفل المصادقة الفاشلة” تتيح قفل الهاتف تماماً باستخدام البيانات الحيوية مثل بصمة الإصبع أو الوجه إضافة إلى الرموز التقليدية. وبمجرد تسجيل الهاتف كـ “مفقود”، لن يتمكن السارق من تنفيذ أي إجراء أو الوصول إلى البيانات إلا عبر المصادقة الحيوية للمالك الأصلي، وتكون هذه الميزة مفعلة افتراضياً في كافة أجهزة أندرويد 17 الجديدة، مما يجعل الهواتف المسروقة بلا قيمة في يد اللصوص.
الخصوصية المكانية والتحكم اللحظي
وفيما يخص خصوصية البيانات، استحدثت جوجل أداة ذكية تتيح للمستخدمين مشاركة موقعهم الجغرافي بدقة مع التطبيقات بشكل “مؤقت” أثناء فتح التطبيق واستخدامه لغرض محدد، مثل البحث عن مقهى قريب، وبمجرد إغلاق التطبيق يتم سحب صلاحية الوصول للموقع تلقائياً. وتأتي هذه الخطوات في إطار فلسفة جوجل الجديدة التي تتيح للمستخدم تحكماً كاملاً ببياناته، مع الالتزام بتوسيع الشراكات البنكية لتشمل مزيداً من الدول لاحقاً هذا العام لضمان وصول هذه الدرع الأمنية إلى أكبر عدد ممكن من مستخدمي أندرويد حول العالم.